- ClickFix es una técnica de ciberataque que engaña al usuario para que ejecute comandos maliciosos en su terminal.
- La campaña de HBO Max en Reddit demuestra el uso de cuentas comprometidas para difundir estos ataques.
- La técnica ha evolucionado y ahora se aprovecha de servicios legítimos como Google Sheets y blockchain.
- La mejor defensa es la concienciación y limitar el uso de terminales en entornos corporativos.
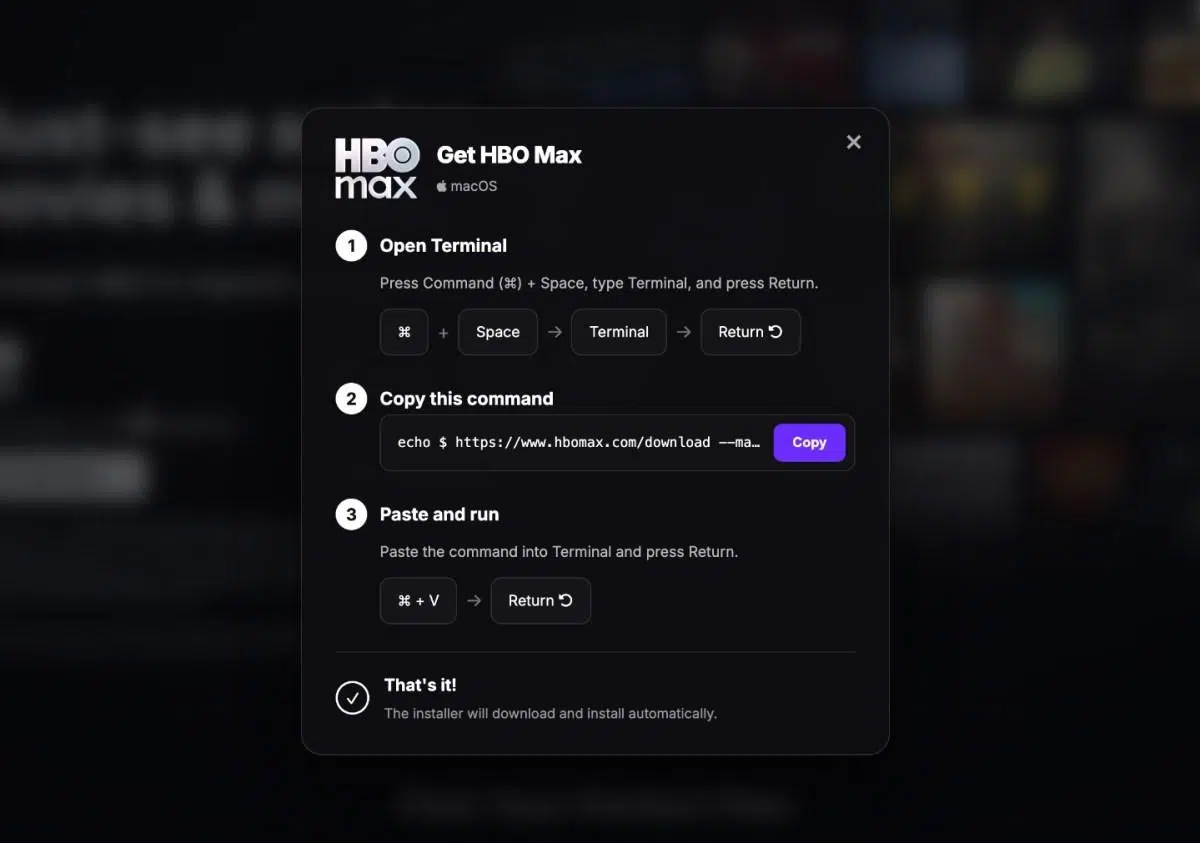
Los ciberdelincuentes han encontrado una nueva y peligrosa manera de comprometer los dispositivos: engañar a los propios usuarios para que ejecuten comandos maliciosos. Esta técnica, conocida como ClickFix, ha pasado de ser un fenómeno raro a una amenaza global que está afectando a miles de personas. Recientemente, se ha detectado una campaña que utilizó anuncios falsos en Reddit relacionados con HBO Max, demostrando la sofisticación de estos ataques.
El modus operandi de ClickFix es sencillo pero letal. Los atacantes crean sitios web falsos o comprometen páginas legítimas que muestran un mensaje similar a un CAPTCHA o una verificación anti-bot. Al hacer clic, se pide al usuario que copie y pegue un código en la consola de Windows o Terminal de Mac. Lo que parece un paso de seguridad en realidad instala malware que roba contraseñas y accesos a cuentas. A medida que la técnica evoluciona, expertos advierten que cada vez es más difícil de detectar.

¿Cómo funciona exactamente el ataque?
El usuario, confiado en que está resolviendo un problema de seguridad, sigue las instrucciones y ejecuta el comando en su sistema. En ese momento, el malware se instala silenciosamente, sin necesidad de descargar ningún archivo sospechoso. Esto elude muchas protecciones tradicionales, ya que el propio usuario es quien ejecuta la acción. Los ciberdelincuentes aprovechan que la gente está acostumbrada a copiar y pegar comandos de solución de problemas desde falsos tutoriales que roban contraseñas en línea, lo que hace que la técnica resulte más creíble. Los ataques ClickFix han sido observados tanto en Windows como en macOS, con variantes que incluso pueden sortear protecciones de Apple como Gatekeeper.
La campaña HBO Max en Reddit
Uno de los casos más recientes implica el compromiso de la cuenta oficial de HBO Max en Reddit. Los atacantes utilizaron esa cuenta para publicar cientos de anuncios falsos que redirigían a una página de aspecto similar a HBO Max pero con el engaño ClickFix. Según investigadores de Hudson Rock y ADAMnetworks, los anuncios aparecieron en varios hilos del sitio. Reddit confirmó que recientemente detectó el compromiso y afirmó que bloqueó la cuenta y eliminó los anuncios. No se sabe cuántos usuarios cayeron en la trampa. Este incidente muestra cómo los actores maliciosos se aprovechan de cuentas legítimas para difundir sus ataques.
Un panorama en expansión
ClickFix no es nuevo, pero ha crecido exponencialmente desde finales de mayo de 2026. Anteriormente, los atacantes necesitaban certificados de firma y portales de descarga masivos, pero ahora solo necesitan que la víctima ejecute un comando. Empresas de seguridad como BlueVoyant han notado que se elimina la necesidad de firmar código, y el vector se amplía a cualquier sitio web comprometido. Además, se han encontrado usos en documentos de Google Sheets y en infraestructura alojada en contratos inteligentes de blockchain, como hizo el grupo ruso Sandworm. Se estima que hay miles de sitios afectados, según Netskope, que detectó más de 5,400 sitios comunicándose con esa infraestructura.
¿Cómo protegerse?
La prevención es clave. Los administradores de sistemas pueden limitar el uso de PowerShell o Terminal en equipos corporativos, así como implementar herramientas de control de aplicaciones. Para los usuarios domésticos, se recomienda no ejecutar comandos copiados de páginas web, especialmente si se requiere acceso elevado. Existen herramientas como BlockBlock para macOS que bloquean estos ataques, y también se pueden actualizar los bloqueadores como uBlock. La concienciación y la formación en seguridad son fundamentales, ya que el éxito de ClickFix depende de la acción del usuario. Los expertos coinciden en que esta amenaza no desaparecerá pronto, por lo que es esencial mantenerse alerta.
Esta amenaza, que ha demostrado su eficacia a lo largo de 2026, no muestra signos de desaparecer. La combinación de engaño y la falta de percepción de riesgo por parte de los usuarios hacen que ClickFix sea especialmente peligrosa. Por ello, tanto a nivel individual como corporativo, es crucial fomentar una cultura de ciberseguridad que incluya la verificación de los comandos antes de ejecutarlos y el uso de herramientas de protección avanzadas. Solo así se podrá frenar un enemigo que se adapta rápidamente y que ya cuenta con miles de víctimas en todo el mundo.